Skip to content
  • 📰 Filtración de memoria: Vulnerabilidades donde no se borra la memoria VRAM entre tareas (ej. CVE-2023-4969), permitiendo el acceso a datos confidenciales (16:03 - 18:03).

    Este vídeo, presentado por Ted Gould en la Southern California Linux Expo, analiza los desafíos de seguridad en la infraestructura de las GPU ante el auge masivo de la inteligencia artificial. Gould argumenta que el rápido despliegue de clústeres de GPU está dejando de lado las mejores prácticas de seguridad desarrolladas durante la última década, creando riesgos significativos similares a crisis históricas como la de las calderas de vapor en 1865 o el descontrol en la seguridad de los dispositivos IoT (0:00 - 9:30).

    Puntos clave sobre la seguridad en GPU:

    La responsabilidad compartida: A menudo hay una confusión sobre quién protege la infraestructura de GPU (proveedor en la nube frente al usuario). Es fundamental definir claramente las responsabilidades (10:06 - 11:57).
    Relación CPU-GPU: Las GPU son dispositivos autónomos y activos, no simples tarjetas de red. Su aislamiento depende actualmente del lado de la CPU, dejando el entorno de la GPU como un "salvaje oeste" vulnerable (12:00 - 14:38).
    Vectores de ataque comunes:
    Filtración de memoria: Vulnerabilidades donde no se borra la memoria VRAM entre tareas (ej. CVE-2023-4969), permitiendo el acceso a datos confidenciales (16:03 - 18:03).
    Escapes de contenedores: Problemas en herramientas como el NVIDIA Container Toolkit que permiten saltar niveles de privilegios (18:31 - 20:38).
    Cadena de suministro: Modelos descargados de fuentes como Hugging Face que pueden incluir scripts maliciosos ejecutándose como root (21:14 - 23:03).
    Denegación de servicio: El "espiral de muerte de la programación" (o gang scheduling death spiral) donde un contenedor bloquea los recursos de toda la GPU (23:53 - 25:35).
    Estrategias de mitigación:
    Implementar un borrado seguro (scrubbing) de memoria en la VRAM (17:37).
    Aplicar el principio de menor privilegio en los contenedores (20:02).
    Monitorear activamente el comportamiento de la memoria y las anomalías de programación para detectar abusos (27:01 - 31:29).

    Este vídeo, presentado por Ted Gould en la Southern California Linux Expo, analiza los desafíos de seguridad en la infraestructura de las GPU ante el auge masivo de la inteligencia artificial. Gould argumenta que el rápido despliegue de clústeres de GPU está dejando de lado las mejores prácticas de seguridad desarrolladas durante la última década, creando riesgos significativos similares a crisis históricas como la de las calderas de vapor en 1865 o el descontrol en la seguridad de los dispositivos IoT (0:00 - 9:30).
    Puntos clave sobre la seguridad en GPU:

    La responsabilidad compartida: A menudo hay una confusión sobre quién protege la infraestructura de GPU (proveedor en la nube frente al usuario). Es fundamental definir claramente las responsabilidades (10:06 - 11:57).
    Relación CPU-GPU: Las GPU son dispositivos autónomos y activos, no simples tarjetas de red. Su aislamiento depende actualmente del lado de la CPU, dejando el entorno de la GPU como un "salvaje oeste" vulnerable (12:00 - 14:38).
    Vectores de ataque comunes:

    Filtración de memoria: Vulnerabilidades donde no se borra la memoria VRAM entre tareas (ej. CVE-2023-4969), permitiendo el acceso a datos confidenciales (16:03 - 18:03).
    Escapes de contenedores: Problemas en herramientas como el NVIDIA Container Toolkit que permiten saltar niveles de privilegios (18:31 - 20:38).
    Cadena de suministro: Modelos descargados de fuentes como Hugging Face que pueden incluir scripts maliciosos ejecutándose como root (21:14 - 23:03).
    Denegación de servicio: El "espiral de muerte de la programación" (o gang scheduling death spiral) donde un contenedor bloquea los recursos de toda la GPU (23:53 - 25:35).


    Estrategias de mitigación:

    Implementar un borrado seguro (scrubbing) de memoria en la VRAM (17:37).
    Aplicar el principio de menor privilegio en los contenedores (20:02).
    Monitorear activamente el comportamiento de la memoria y las anomalías de programación para detectar abusos (27:01 - 31:29).

    #Seguridad #Memoria #Infraestructura #Dejando #Dispositivos #Contenedores #Programación #Próxima #Frontera #Profesionales #Presentado #Gould #Southern #California #Analiza

    📺 Canal: Southern California Linux Expo
    🔗 Video original: https://www.youtube.com/watch?v=3zzu6PJPlAM
    📰 Filtración de memoria: Vulnerabilidades donde no se borra la memoria VRAM entre tareas (ej. CVE-2023-4969), permitiendo el acceso a datos confidenciales (16:03 - 18:03). Este vídeo, presentado por Ted Gould en la Southern California Linux Expo, analiza los desafíos de seguridad en la infraestructura de las GPU ante el auge masivo de la inteligencia artificial. Gould argumenta que el rápido despliegue de clústeres de GPU está dejando de lado las mejores prácticas de seguridad desarrolladas durante la última década, creando riesgos significativos similares a crisis históricas como la de las calderas de vapor en 1865 o el descontrol en la seguridad de los dispositivos IoT (0:00 - 9:30). Puntos clave sobre la seguridad en GPU: La responsabilidad compartida: A menudo hay una confusión sobre quién protege la infraestructura de GPU (proveedor en la nube frente al usuario). Es fundamental definir claramente las responsabilidades (10:06 - 11:57). Relación CPU-GPU: Las GPU son dispositivos autónomos y activos, no simples tarjetas de red. Su aislamiento depende actualmente del lado de la CPU, dejando el entorno de la GPU como un "salvaje oeste" vulnerable (12:00 - 14:38). Vectores de ataque comunes: Filtración de memoria: Vulnerabilidades donde no se borra la memoria VRAM entre tareas (ej. CVE-2023-4969), permitiendo el acceso a datos confidenciales (16:03 - 18:03). Escapes de contenedores: Problemas en herramientas como el NVIDIA Container Toolkit que permiten saltar niveles de privilegios (18:31 - 20:38). Cadena de suministro: Modelos descargados de fuentes como Hugging Face que pueden incluir scripts maliciosos ejecutándose como root (21:14 - 23:03). Denegación de servicio: El "espiral de muerte de la programación" (o gang scheduling death spiral) donde un contenedor bloquea los recursos de toda la GPU (23:53 - 25:35). Estrategias de mitigación: Implementar un borrado seguro (scrubbing) de memoria en la VRAM (17:37). Aplicar el principio de menor privilegio en los contenedores (20:02). Monitorear activamente el comportamiento de la memoria y las anomalías de programación para detectar abusos (27:01 - 31:29). Este vídeo, presentado por Ted Gould en la Southern California Linux Expo, analiza los desafíos de seguridad en la infraestructura de las GPU ante el auge masivo de la inteligencia artificial. Gould argumenta que el rápido despliegue de clústeres de GPU está dejando de lado las mejores prácticas de seguridad desarrolladas durante la última década, creando riesgos significativos similares a crisis históricas como la de las calderas de vapor en 1865 o el descontrol en la seguridad de los dispositivos IoT (0:00 - 9:30). Puntos clave sobre la seguridad en GPU: La responsabilidad compartida: A menudo hay una confusión sobre quién protege la infraestructura de GPU (proveedor en la nube frente al usuario). Es fundamental definir claramente las responsabilidades (10:06 - 11:57). Relación CPU-GPU: Las GPU son dispositivos autónomos y activos, no simples tarjetas de red. Su aislamiento depende actualmente del lado de la CPU, dejando el entorno de la GPU como un "salvaje oeste" vulnerable (12:00 - 14:38). Vectores de ataque comunes: Filtración de memoria: Vulnerabilidades donde no se borra la memoria VRAM entre tareas (ej. CVE-2023-4969), permitiendo el acceso a datos confidenciales (16:03 - 18:03). Escapes de contenedores: Problemas en herramientas como el NVIDIA Container Toolkit que permiten saltar niveles de privilegios (18:31 - 20:38). Cadena de suministro: Modelos descargados de fuentes como Hugging Face que pueden incluir scripts maliciosos ejecutándose como root (21:14 - 23:03). Denegación de servicio: El "espiral de muerte de la programación" (o gang scheduling death spiral) donde un contenedor bloquea los recursos de toda la GPU (23:53 - 25:35). Estrategias de mitigación: Implementar un borrado seguro (scrubbing) de memoria en la VRAM (17:37). Aplicar el principio de menor privilegio en los contenedores (20:02). Monitorear activamente el comportamiento de la memoria y las anomalías de programación para detectar abusos (27:01 - 31:29). #Seguridad #Memoria #Infraestructura #Dejando #Dispositivos #Contenedores #Programación #Próxima #Frontera #Profesionales #Presentado #Gould #Southern #California #Analiza 📺 Canal: Southern California Linux Expo 🔗 Video original: https://www.youtube.com/watch?v=3zzu6PJPlAM
    GPUs, the next frontier for security professionals
    WWW.YOUTUBE.COM
    GPUs, the next frontier for security professionals
    Este vídeo, presentado por Ted Gould en la Southern California Linux Expo, analiza los desafíos de seguridad en la infraestructura de las GPU ante el auge masivo de la inteligencia artificial. Gould argumenta que el rápido despliegue de clústeres de GPU está dejando de lado las mejores prácticas de seguridad desarrolladas durante la última década, creando riesgos significativos similares a crisis históricas como la de las calderas de vapor en 1865 o el descontrol en la seguridad de los dispositivos IoT (0:00 - 9:30). Puntos clave sobre la seguridad en GPU: La responsabilidad compartida: A menudo hay una confusión sobre quién protege la infraestructura de GPU (proveedor en la nube frente al usuario). Es fundamental definir claramente las responsabilidades (10:06 - 11:57). Relación CPU-GPU: Las GPU son dispositivos autónomos y activos, no simples tarjetas de red. Su aislamiento depende actualmente del lado de la CPU, dejando el entorno de la GPU como un "salvaje oeste" vulnerable (12:00 - 14:38). Vectores de ataque comunes: Filtración de memoria: Vulnerabilidades donde no se borra la memoria VRAM entre tareas (ej. CVE-2023-4969), permitiendo el acceso a datos confidenciales (16:03 - 18:03). Escapes de contenedores: Problemas en herramientas como el NVIDIA Container Toolkit que permiten saltar niveles de privilegios (18:31 - 20:38). Cadena de suministro: Modelos descargados de fuentes como Hugging Face que pueden incluir scripts maliciosos ejecutándose como root (21:14 - 23:03). Denegación de servicio: El "espiral de muerte de la programación" (o gang scheduling death spiral) donde un contenedor bloquea los recursos de toda la GPU (23:53 - 25:35). Estrategias de mitigación: Implementar un borrado seguro (scrubbing) de memoria en la VRAM (17:37). Aplicar el principio de menor privilegio en los contenedores (20:02). Monitorear activamente el comportamiento de la memoria y las anomalías de programación para detectar abusos (27:01 - 31:29). Este vídeo, presentado por Ted Gould en la Southern California Linux Expo, analiza los desafíos de seguridad en la infraestructura de las GPU ante el auge masivo de la inteligencia artificial. Gould argumenta que el rápido despliegue de clústeres de GPU está dejando de lado las mejores prácticas de seguridad desarrolladas durante la última década, creando riesgos significativos similares a crisis históricas como la de las calderas de vapor en 1865 o el descontrol en la seguridad de los dispositivos IoT (0:00 - 9:30). Puntos clave sobre la seguridad en GPU: La responsabilidad compartida: A menudo hay una confusión sobre quién protege la infraestructura de GPU (proveedor en la nube frente al usuario). Es fundamental definir claramente las responsabilidades (10:06 - 11:57). Relación CPU-GPU: Las GPU son dispositivos autónomos y activos, no simples tarjetas de red. Su aislamiento depende actualmente del lado de la CPU, dejando el entorno de la GPU como un "salvaje oeste" vulnerable (12:00 - 14:38). Vectores de ataque comunes: Filtración de memoria: Vulnerabilidades donde no se borra la memoria VRAM entre tareas (ej. CVE-2023-4969), permitiendo el acceso a datos confidenciales (16:03 - 18:03). Escapes de contenedores: Problemas en herramientas como el NVIDIA Container Toolkit que permiten saltar niveles de privilegios (18:31 - 20:38). Cadena de suministro: Modelos descargados de fuentes como Hugging Face que pueden incluir scripts maliciosos ejecutándose como root (21:14 - 23:03). Denegación de servicio: El "espiral de muerte de la programación" (o gang scheduling death spiral) donde un contenedor bloquea los recursos de toda la GPU (23:53 - 25:35). Estrategias de mitigación: Implementar un borrado seguro (scrubbing) de memoria en la VRAM (17:37). Aplicar el principio de menor privilegio en los contenedores (20:02). Monitorear activamente el comportamiento de la memoria y las anomalías de programación para detectar abusos (27:01 - 31:29). #Seguridad #Memoria #Infraestructura #Dejando #Dispositivos #Contenedores #Programación #Próxima #Frontera #Profesionales #Presentado #Gould #Southern #California #Analiza
    0 Comentarios 0 Acciones 7 Vistas 0 Reseñas
  • 📰 Cómo creé un sistema operativo desde cero
    🌐 🇧🇷 PT: Cómo creé un sistema operativo desde cero | 🇫🇷 FR: Cómo creé un sistema operativo desde cero | 🇩🇪 DE: Cómo creé un sistema operativo desde cero | 🇮🇹 IT: Cómo creé un sistema operativo desde cero

    Este vídeo presenta la experiencia de Koshan Dawlaty al crear un sistema operativo desde cero, detallando los desafíos técnicos y las decisiones de diseño tomadas durante el proceso.
    Temas clave abordados:

    Inicialización y x86: Uso del gestor de arranque GRUB para la transición de código de 16 a 32 bits y la implementación inicial de la memoria paginada y gestión de interrupciones (0:00 - 4:47).
    Sistema de archivos: Implementación de ext2 y creación de una capa de abstracción de sistema de archivos (VFS), además del uso de una memoria caché para entradas de directorio (6:01 - 9:09).
    Espacio de usuario y multitarea: Carga de ejecutables formato ELF, manejo de llamadas al sistema (syscalls) y diseño de un planificador (scheduler) para la gestión de procesos (9:10 - 12:37).
    Gráficos y ventana: Obtención de un framebuffer desde el gestor de arranque, creación de un gestor de ventanas y uso de sockets de dominio Unix y memoria compartida para la comunicación entre procesos (13:44 - 18:37).
    Desarrollo y pruebas: Implementación de un marco de pruebas unitarias y lecciones aprendidas sobre la importancia de la autodidáctica en la programación de sistemas de bajo nivel (18:38 - 25:17).

    #Sistema #Operativo #Cero #Implementación #Memoria #Cómo #Creé #Diseño #Arranque #Gestión #Archivos #Creación #Procesos #Pruebas #Gestor

    📺 Canal: Southern California Linux Expo
    🔗 Video original: https://www.youtube.com/watch?v=f4GYo0uRgzY
    📰 Cómo creé un sistema operativo desde cero 🌐 🇧🇷 PT: Cómo creé un sistema operativo desde cero | 🇫🇷 FR: Cómo creé un sistema operativo desde cero | 🇩🇪 DE: Cómo creé un sistema operativo desde cero | 🇮🇹 IT: Cómo creé un sistema operativo desde cero Este vídeo presenta la experiencia de Koshan Dawlaty al crear un sistema operativo desde cero, detallando los desafíos técnicos y las decisiones de diseño tomadas durante el proceso. Temas clave abordados: Inicialización y x86: Uso del gestor de arranque GRUB para la transición de código de 16 a 32 bits y la implementación inicial de la memoria paginada y gestión de interrupciones (0:00 - 4:47). Sistema de archivos: Implementación de ext2 y creación de una capa de abstracción de sistema de archivos (VFS), además del uso de una memoria caché para entradas de directorio (6:01 - 9:09). Espacio de usuario y multitarea: Carga de ejecutables formato ELF, manejo de llamadas al sistema (syscalls) y diseño de un planificador (scheduler) para la gestión de procesos (9:10 - 12:37). Gráficos y ventana: Obtención de un framebuffer desde el gestor de arranque, creación de un gestor de ventanas y uso de sockets de dominio Unix y memoria compartida para la comunicación entre procesos (13:44 - 18:37). Desarrollo y pruebas: Implementación de un marco de pruebas unitarias y lecciones aprendidas sobre la importancia de la autodidáctica en la programación de sistemas de bajo nivel (18:38 - 25:17). #Sistema #Operativo #Cero #Implementación #Memoria #Cómo #Creé #Diseño #Arranque #Gestión #Archivos #Creación #Procesos #Pruebas #Gestor 📺 Canal: Southern California Linux Expo 🔗 Video original: https://www.youtube.com/watch?v=f4GYo0uRgzY
    How I Created an Operating System from Scratch
    WWW.YOUTUBE.COM
    How I Created an Operating System from Scratch
    Este vídeo presenta la experiencia de Koshan Dawlaty al crear un sistema operativo desde cero, detallando los desafíos técnicos y las decisiones de diseño tomadas durante el proceso. Temas clave abordados: Inicialización y x86: Uso del gestor de arranque GRUB para la transición de código de 16 a 32 bits y la implementación inicial de la memoria paginada y gestión de interrupciones (0:00 - 4:47). Sistema de archivos: Implementación de ext2 y creación de una capa de abstracción de sistema de archivos (VFS), además del uso de una memoria caché para entradas de directorio (6:01 - 9:09). Espacio de usuario y multitarea: Carga de ejecutables formato ELF, manejo de llamadas al sistema (syscalls) y diseño de un planificador (scheduler) para la gestión de procesos (9:10 - 12:37). Gráficos y ventana: Obtención de un framebuffer desde el gestor de arranque, creación de un gestor de ventanas y uso de sockets de dominio Unix y memoria compartida para la comunicación entre procesos (13:44 - 18:37). Desarrollo y pruebas: Implementación de un marco de pruebas unitarias y lecciones aprendidas sobre la importancia de la autodidáctica en la programación de sistemas de bajo nivel (18:38 - 25:17). #Sistema #Operativo #Cero #Implementación #Memoria #Cómo #Creé #Diseño #Arranque #Gestión #Archivos #Creación #Procesos #Pruebas #Gestor
    0 Comentarios 0 Acciones 11 Vistas 0 Reseñas
  • RIÑA EN COPEC PICHILEMU

    Un violento altercado registrado en las dependencias de la estación de servicio Copec en Pichilemu, Región de O'Higgins, encendió las alertas sobre la seguridad

    📺 Canal: El Tipógrafo
    🔗 Video original: https://www.youtube.com/watch?v=ms8cyEm6Pzs

    #Pichilemu #COPEC #Riña #Violento #Altercado #Registrado #Dependencias #Estación
    RIÑA EN COPEC PICHILEMU Un violento altercado registrado en las dependencias de la estación de servicio Copec en Pichilemu, Región de O'Higgins, encendió las alertas sobre la seguridad 📺 Canal: El Tipógrafo 🔗 Video original: https://www.youtube.com/watch?v=ms8cyEm6Pzs #Pichilemu #COPEC #Riña #Violento #Altercado #Registrado #Dependencias #Estación
    0 Comentarios 0 Acciones 20 Vistas 0 0 Reseñas
  • 📰 Aprendiendo el lenguaje de la privacidad: Aplicaciones de aprendizaje de idiomas y privacidad
    🌐 🇧🇷 PT: Aprendiendo el lenguaje de la privacidad: Aplicaciones de aprendizaje de idiomas y privacidad | 🇫🇷 FR: Aprendiendo el lenguaje de la privacidad: Aplicaciones de aprendizaje de idiomas y privacidad | 🇩🇪 DE: Aprendiendo el lenguaje de la privacidad: Aplicaciones de aprendizaje de idiomas y privacidad | 🇮🇹 IT: Aprendiendo el lenguaje de la privacidad: Aplicaciones de aprendizaje de idiomas y privacidad

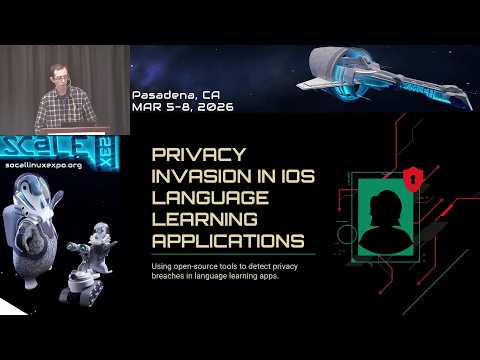
    Este vídeo, presentado por Matthew Plascencia en la Southern California Linux Expo, detalla una investigación forense digital sobre la privacidad en aplicaciones móviles de aprendizaje de idiomas (0:00 - 1:45).
    Puntos clave de la investigación:

    El problema: Muchas aplicaciones utilizan un modelo "freemium" que incluye publicidad. El autor investiga si la infraestructura publicitaria de las versiones gratuitas se mantiene activa en las versiones de pago, lo que podría implicar la recopilación y transmisión de datos personales del usuario a terceros (4:35 - 5:10, 35:40).
    Aplicaciones analizadas: El estudio se centra en las versiones de pago de Duolingo, Busuu y Memrise (7:14 - 14:42).
    Herramientas utilizadas:

    Para la extracción de datos: UFADE (Universal Forensic Apple Device Extractor) (15:04 - 17:35).
    Para el análisis de red: Wireshark con Wireshark Helper y Storm Sniffer (18:07 - 23:55).


    Metodología: El autor realizó una técnica de "man-in-the-middle" (MITM) para descifrar el tráfico de red, capturando los datos enviados entre el teléfono y los servidores de anuncios (19:55 - 23:10, 27:06 - 28:00).

    Resultados:

    Se detectó que las versiones de pago de Duolingo y Busuu compartían metadatos del dispositivo (como identificadores de cuenta y tipo de hardware) con la red de mediación de anuncios de Unity 3D, a pesar de que sus políticas de privacidad indicaban lo contrario (33:15 - 34:47, 38:05).
    El autor concluye recomendando precaución, ya que incluso en versiones sin anuncios visibles, estas aplicaciones pueden mantener activas APIs publicitarias que comprometen la privacidad del usuario (35:40 - 36:10).

    📺 Canal: Southern California Linux Expo
    🔗 Video original: https://www.youtube.com/watch?v=xgwEgaDpY_I

    #Privacidad #Aplicaciones #Aprendizaje #Idiomas #Versiones #Anuncios #Aprendiendo #Lenguaje #Investigación #Usuario #Duolingo #Wireshark #Autor #Pago #Datos
    📰 Aprendiendo el lenguaje de la privacidad: Aplicaciones de aprendizaje de idiomas y privacidad 🌐 🇧🇷 PT: Aprendiendo el lenguaje de la privacidad: Aplicaciones de aprendizaje de idiomas y privacidad | 🇫🇷 FR: Aprendiendo el lenguaje de la privacidad: Aplicaciones de aprendizaje de idiomas y privacidad | 🇩🇪 DE: Aprendiendo el lenguaje de la privacidad: Aplicaciones de aprendizaje de idiomas y privacidad | 🇮🇹 IT: Aprendiendo el lenguaje de la privacidad: Aplicaciones de aprendizaje de idiomas y privacidad Este vídeo, presentado por Matthew Plascencia en la Southern California Linux Expo, detalla una investigación forense digital sobre la privacidad en aplicaciones móviles de aprendizaje de idiomas (0:00 - 1:45). Puntos clave de la investigación: El problema: Muchas aplicaciones utilizan un modelo "freemium" que incluye publicidad. El autor investiga si la infraestructura publicitaria de las versiones gratuitas se mantiene activa en las versiones de pago, lo que podría implicar la recopilación y transmisión de datos personales del usuario a terceros (4:35 - 5:10, 35:40). Aplicaciones analizadas: El estudio se centra en las versiones de pago de Duolingo, Busuu y Memrise (7:14 - 14:42). Herramientas utilizadas: Para la extracción de datos: UFADE (Universal Forensic Apple Device Extractor) (15:04 - 17:35). Para el análisis de red: Wireshark con Wireshark Helper y Storm Sniffer (18:07 - 23:55). Metodología: El autor realizó una técnica de "man-in-the-middle" (MITM) para descifrar el tráfico de red, capturando los datos enviados entre el teléfono y los servidores de anuncios (19:55 - 23:10, 27:06 - 28:00). Resultados: Se detectó que las versiones de pago de Duolingo y Busuu compartían metadatos del dispositivo (como identificadores de cuenta y tipo de hardware) con la red de mediación de anuncios de Unity 3D, a pesar de que sus políticas de privacidad indicaban lo contrario (33:15 - 34:47, 38:05). El autor concluye recomendando precaución, ya que incluso en versiones sin anuncios visibles, estas aplicaciones pueden mantener activas APIs publicitarias que comprometen la privacidad del usuario (35:40 - 36:10). 📺 Canal: Southern California Linux Expo 🔗 Video original: https://www.youtube.com/watch?v=xgwEgaDpY_I #Privacidad #Aplicaciones #Aprendizaje #Idiomas #Versiones #Anuncios #Aprendiendo #Lenguaje #Investigación #Usuario #Duolingo #Wireshark #Autor #Pago #Datos
    Learning the Language of Privacy: Language Learning Apps and Privacy
    WWW.YOUTUBE.COM
    Learning the Language of Privacy: Language Learning Apps and Privacy
    Este vídeo, presentado por Matthew Plascencia en la Southern California Linux Expo, detalla una investigación forense digital sobre la privacidad en aplicaciones móviles de aprendizaje de idiomas (0:00 - 1:45). Puntos clave de la investigación: El problema: Muchas aplicaciones utilizan un modelo "freemium" que incluye publicidad. El autor investiga si la infraestructura publicitaria de las versiones gratuitas se mantiene activa en las versiones de pago, lo que podría implicar la recopilación y transmisión de datos personales del usuario a terceros (4:35 - 5:10, 35:40). Aplicaciones analizadas: El estudio se centra en las versiones de pago de Duolingo, Busuu y Memrise (7:14 - 14:42). Herramientas utilizadas: Para la extracción de datos: UFADE (Universal Forensic Apple Device Extractor) (15:04 - 17:35). Para el análisis de red: Wireshark con Wireshark Helper y Storm Sniffer (18:07 - 23:55). Metodología: El autor realizó una técnica de "man-in-the-middle" (MITM) para descifrar el tráfico de red, capturando los datos enviados entre el teléfono y los servidores de anuncios (19:55 - 23:10, 27:06 - 28:00). Resultados: Se detectó que las versiones de pago de Duolingo y Busuu compartían metadatos del dispositivo (como identificadores de cuenta y tipo de hardware) con la red de mediación de anuncios de Unity 3D, a pesar de que sus políticas de privacidad indicaban lo contrario (33:15 - 34:47, 38:05). El autor concluye recomendando precaución, ya que incluso en versiones sin anuncios visibles, estas aplicaciones pueden mantener activas APIs publicitarias que comprometen la privacidad del usuario (35:40 - 36:10).
    0 Comentarios 0 Acciones 5 Vistas 0 Reseñas
  • PLAN DE EMERGENCIA HABITACIONAL, SEREMI DE VIVIENDA

    # Plan de Emergencia Habitacional: Motor de la Vivienda Social y Reactivación Económica

    El Plan de Emergencia Habitacional, impulsado por la administración del presidente Gabriel Boric y articulado a través de organismos como el Serviu y las Seremis de Vivienda, se ha posicionado como la principal respuesta estatal frente al histórico déficit habitacional en Chile. Esta política pública ha concentrado recursos significativos en el desarrollo de proyectos residenciales destinados a familias vulnerables y sectores de ingresos medios, priorizando la celeridad y la cobertura en un contexto de alta demanda social.

    Más allá de su evidente impacto comunitario, la iniciativa ha cobrado un rol macroeconómico decisivo al transformarse en el principal soporte de la industria de la construcción. En medio de un escenario donde el mercado inmobiliario privado continúa deprimido por las altas tasas de interés y la contracción del crédito, la inyección de subsidios y obras públicas ha capturado cerca del 40% de la actividad del sector, consolidando a la vivienda de interés social como el

    📺 Canal: El Tipógrafo
    🔗 Video original: https://www.youtube.com/watch?v=Sc1zSZ4gi_Q

    #Habitacional #Vivienda #Emergencia #PLAN #SEREMI #Principal #Interés #Social
    PLAN DE EMERGENCIA HABITACIONAL, SEREMI DE VIVIENDA # Plan de Emergencia Habitacional: Motor de la Vivienda Social y Reactivación Económica El Plan de Emergencia Habitacional, impulsado por la administración del presidente Gabriel Boric y articulado a través de organismos como el Serviu y las Seremis de Vivienda, se ha posicionado como la principal respuesta estatal frente al histórico déficit habitacional en Chile. Esta política pública ha concentrado recursos significativos en el desarrollo de proyectos residenciales destinados a familias vulnerables y sectores de ingresos medios, priorizando la celeridad y la cobertura en un contexto de alta demanda social. Más allá de su evidente impacto comunitario, la iniciativa ha cobrado un rol macroeconómico decisivo al transformarse en el principal soporte de la industria de la construcción. En medio de un escenario donde el mercado inmobiliario privado continúa deprimido por las altas tasas de interés y la contracción del crédito, la inyección de subsidios y obras públicas ha capturado cerca del 40% de la actividad del sector, consolidando a la vivienda de interés social como el 📺 Canal: El Tipógrafo 🔗 Video original: https://www.youtube.com/watch?v=Sc1zSZ4gi_Q #Habitacional #Vivienda #Emergencia #PLAN #SEREMI #Principal #Interés #Social
    0 Comentarios 0 Acciones 22 Vistas 0 0 Reseñas
Inicio Mapas 🐾 Mascotas Mercado Entrar
RedSocial.cl La red Social de Chile y el mundo https://redsocial.cl