Skip to content
  • ¿Un matrimonio exitoso? Revive

    Este vídeo presenta una entrevista a José Antonio Kast y su esposa Pía, donde comparten sus reflexiones sobre cómo construir un matrimonio exitoso y criar una familia numerosa (tienen nueve hijos) manteniendo un equilibrio con la vida pública y política.
    Pilares fundamentales discutidos:

    Comunicación y diálogo: Destacan la importancia del "martes de pololeo", una cita semanal sagrada para el diálogo matrimonial donde se desconectan de lo externo para conectar a nivel personal (21:39-23:02). Asimismo, enfatizan la necesidad de un diálogo abierto con los hijos para conocer sus necesidades individuales.
    La familia como prioridad: Explican cómo, a pesar de las exigencias políticas de José Antonio, han logrado mantener al hogar como un espacio protegido, fomentando la responsabilidad compartida en las tareas del hogar, como lavar los platos, y promoviendo la convivencia familiar diaria (14:36-17:35).
    Educación y límites: Pía subraya la combinación de firmeza y ternura como clave educativa. Argumentan que poner límites claros es un acto de amor que ayuda a los niños a entender el respeto, la democracia dentro del hogar y su propia libertad (10:59-12:07).
    Uso de tecnología: Comparten su enfoque sobre el acceso al móvil, explicando que lo han gestionado mediante acuerdos y condiciones (notas académicas), enfatizando la necesidad de que los padres sean guías ante riesgos como la exposición temprana a contenido inapropiado o pornografía (43:52-49:15).

    En conclusión, el matrimonio sostiene que no existe una "fórmula mágica", sino que la clave radica en la renovación diaria del amor, la fe y la dedicación constante para conocer y potenciar la singularidad de cada hijo (51:09-54:40).

    📺 Canal: José Antonio Kast
    🔗 Video original: https://www.youtube.com/watch?v=a4fDO9TTzsk

    #Matrimonio #Exitoso #Diálogo #Revive #Antonio #Comparten #Familia #Necesidad #Conocer #Límites #Hogar #Presenta #Entrevista #José #Reflexiones
    ¿Un matrimonio exitoso? Revive Este vídeo presenta una entrevista a José Antonio Kast y su esposa Pía, donde comparten sus reflexiones sobre cómo construir un matrimonio exitoso y criar una familia numerosa (tienen nueve hijos) manteniendo un equilibrio con la vida pública y política. Pilares fundamentales discutidos: Comunicación y diálogo: Destacan la importancia del "martes de pololeo", una cita semanal sagrada para el diálogo matrimonial donde se desconectan de lo externo para conectar a nivel personal (21:39-23:02). Asimismo, enfatizan la necesidad de un diálogo abierto con los hijos para conocer sus necesidades individuales. La familia como prioridad: Explican cómo, a pesar de las exigencias políticas de José Antonio, han logrado mantener al hogar como un espacio protegido, fomentando la responsabilidad compartida en las tareas del hogar, como lavar los platos, y promoviendo la convivencia familiar diaria (14:36-17:35). Educación y límites: Pía subraya la combinación de firmeza y ternura como clave educativa. Argumentan que poner límites claros es un acto de amor que ayuda a los niños a entender el respeto, la democracia dentro del hogar y su propia libertad (10:59-12:07). Uso de tecnología: Comparten su enfoque sobre el acceso al móvil, explicando que lo han gestionado mediante acuerdos y condiciones (notas académicas), enfatizando la necesidad de que los padres sean guías ante riesgos como la exposición temprana a contenido inapropiado o pornografía (43:52-49:15). En conclusión, el matrimonio sostiene que no existe una "fórmula mágica", sino que la clave radica en la renovación diaria del amor, la fe y la dedicación constante para conocer y potenciar la singularidad de cada hijo (51:09-54:40). 📺 Canal: José Antonio Kast 🔗 Video original: https://www.youtube.com/watch?v=a4fDO9TTzsk #Matrimonio #Exitoso #Diálogo #Revive #Antonio #Comparten #Familia #Necesidad #Conocer #Límites #Hogar #Presenta #Entrevista #José #Reflexiones
    ¿Un matrimonio exitoso? Revive
    WWW.YOUTUBE.COM
    ¿Un matrimonio exitoso? Revive
    Este vídeo presenta una entrevista a José Antonio Kast y su esposa Pía, donde comparten sus reflexiones sobre cómo construir un matrimonio exitoso y criar una familia numerosa (tienen nueve hijos) manteniendo un equilibrio con la vida pública y política. Pilares fundamentales discutidos: Comunicación y diálogo: Destacan la importancia del "martes de pololeo", una cita semanal sagrada para el diálogo matrimonial donde se desconectan de lo externo para conectar a nivel personal (21:39-23:02). Asimismo, enfatizan la necesidad de un diálogo abierto con los hijos para conocer sus necesidades individuales. La familia como prioridad: Explican cómo, a pesar de las exigencias políticas de José Antonio, han logrado mantener al hogar como un espacio protegido, fomentando la responsabilidad compartida en las tareas del hogar, como lavar los platos, y promoviendo la convivencia familiar diaria (14:36-17:35). Educación y límites: Pía subraya la combinación de firmeza y ternura como clave educativa. Argumentan que poner límites claros es un acto de amor que ayuda a los niños a entender el respeto, la democracia dentro del hogar y su propia libertad (10:59-12:07). Uso de tecnología: Comparten su enfoque sobre el acceso al móvil, explicando que lo han gestionado mediante acuerdos y condiciones (notas académicas), enfatizando la necesidad de que los padres sean guías ante riesgos como la exposición temprana a contenido inapropiado o pornografía (43:52-49:15). En conclusión, el matrimonio sostiene que no existe una "fórmula mágica", sino que la clave radica en la renovación diaria del amor, la fe y la dedicación constante para conocer y potenciar la singularidad de cada hijo (51:09-54:40).
    0 Comentarios 0 Acciones 12 Vistas 0 Reseñas
  • Entendiendo el caso Vizio: Libertad de Linux ∀

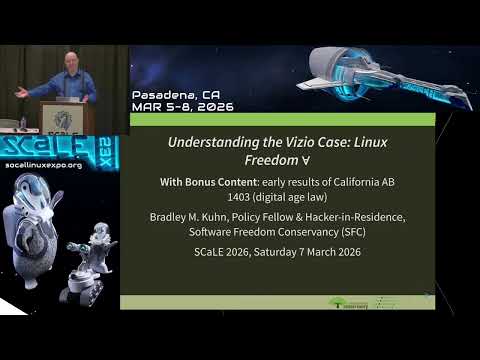
    Este vídeo presenta una actualización detallada de Bradley Kuhn sobre el caso legal entre la Software Freedom Conservancy (SFC) y Vizio (ahora propiedad de Walmart) respecto a violaciones de las licencias GPLv2 y LGPLv2.1 en sus televisores (11:51-12:12). Aunque el juicio estaba programado, fue pospuesto para agosto de 2026, lo cual motivó al orador a discutir también una nueva ley de verificación de edad en California (0:00-0:36, 3:03-4:24).
    Puntos clave del caso Vizio:

    Argumento legal: La SFC demanda como beneficiario externo bajo un reclamo contractual, buscando el cumplimiento específico para obtener el código fuente completo y correspondiente (18:47-21:11).
    Incumplimientos persistentes: Vizio no ha proporcionado el código fuente de varios módulos de Linux, Uboot y las bibliotecas GNU C, además de carecer de los scripts necesarios para la compilación e instalación, lo cual viola la sección 6 de la LGPL (25:46-29:50).
    Próximos pasos: La SFC continuará publicando documentos relevantes del proceso de descubrimiento antes del juicio, programado para el 10 de agosto de 2026 en el condado de Orange (30:00-32:20).

    Sobre la ley de verificación de edad en California (AB 1043):

    Kuhn aclara que la ley es una regulación comercial, no penal, y no entrará en vigor hasta el 1 de enero de 2027 (5:00-5:55).
    Explica que, en su análisis, no se requiere implementar sistemas de DRM complejos, y que el cumplimiento podría lograrse de manera sencilla mediante APIs en navegadores o sistemas operativos, por lo que llama a la calma ante las alarmas de algunos proyectos de software (8:24-10:53).

    📺 Canal: Southern California Linux Expo
    🔗 Video original: https://www.youtube.com/watch?v=4z1Mx1D2zCw

    #Vizio #Linux #Entendiendo #Libertad #Software #Programado #Verificación #California #Cumplimiento #Código #Sistemas #Presenta #Actualización #Detallada #Bradley
    Entendiendo el caso Vizio: Libertad de Linux ∀ Este vídeo presenta una actualización detallada de Bradley Kuhn sobre el caso legal entre la Software Freedom Conservancy (SFC) y Vizio (ahora propiedad de Walmart) respecto a violaciones de las licencias GPLv2 y LGPLv2.1 en sus televisores (11:51-12:12). Aunque el juicio estaba programado, fue pospuesto para agosto de 2026, lo cual motivó al orador a discutir también una nueva ley de verificación de edad en California (0:00-0:36, 3:03-4:24). Puntos clave del caso Vizio: Argumento legal: La SFC demanda como beneficiario externo bajo un reclamo contractual, buscando el cumplimiento específico para obtener el código fuente completo y correspondiente (18:47-21:11). Incumplimientos persistentes: Vizio no ha proporcionado el código fuente de varios módulos de Linux, Uboot y las bibliotecas GNU C, además de carecer de los scripts necesarios para la compilación e instalación, lo cual viola la sección 6 de la LGPL (25:46-29:50). Próximos pasos: La SFC continuará publicando documentos relevantes del proceso de descubrimiento antes del juicio, programado para el 10 de agosto de 2026 en el condado de Orange (30:00-32:20). Sobre la ley de verificación de edad en California (AB 1043): Kuhn aclara que la ley es una regulación comercial, no penal, y no entrará en vigor hasta el 1 de enero de 2027 (5:00-5:55). Explica que, en su análisis, no se requiere implementar sistemas de DRM complejos, y que el cumplimiento podría lograrse de manera sencilla mediante APIs en navegadores o sistemas operativos, por lo que llama a la calma ante las alarmas de algunos proyectos de software (8:24-10:53). 📺 Canal: Southern California Linux Expo 🔗 Video original: https://www.youtube.com/watch?v=4z1Mx1D2zCw #Vizio #Linux #Entendiendo #Libertad #Software #Programado #Verificación #California #Cumplimiento #Código #Sistemas #Presenta #Actualización #Detallada #Bradley
    Understanding the Vizio Case: Linux Freedom ∀
    WWW.YOUTUBE.COM
    Understanding the Vizio Case: Linux Freedom ∀
    Este vídeo presenta una actualización detallada de Bradley Kuhn sobre el caso legal entre la Software Freedom Conservancy (SFC) y Vizio (ahora propiedad de Walmart) respecto a violaciones de las licencias GPLv2 y LGPLv2.1 en sus televisores (11:51-12:12). Aunque el juicio estaba programado, fue pospuesto para agosto de 2026, lo cual motivó al orador a discutir también una nueva ley de verificación de edad en California (0:00-0:36, 3:03-4:24). Puntos clave del caso Vizio: Argumento legal: La SFC demanda como beneficiario externo bajo un reclamo contractual, buscando el cumplimiento específico para obtener el código fuente completo y correspondiente (18:47-21:11). Incumplimientos persistentes: Vizio no ha proporcionado el código fuente de varios módulos de Linux, Uboot y las bibliotecas GNU C, además de carecer de los scripts necesarios para la compilación e instalación, lo cual viola la sección 6 de la LGPL (25:46-29:50). Próximos pasos: La SFC continuará publicando documentos relevantes del proceso de descubrimiento antes del juicio, programado para el 10 de agosto de 2026 en el condado de Orange (30:00-32:20). Sobre la ley de verificación de edad en California (AB 1043): Kuhn aclara que la ley es una regulación comercial, no penal, y no entrará en vigor hasta el 1 de enero de 2027 (5:00-5:55). Explica que, en su análisis, no se requiere implementar sistemas de DRM complejos, y que el cumplimiento podría lograrse de manera sencilla mediante APIs en navegadores o sistemas operativos, por lo que llama a la calma ante las alarmas de algunos proyectos de software (8:24-10:53).
    0 Comentarios 0 Acciones 6 Vistas 0 Reseñas
  • Los Mejores COMANDOS de LINUX para Mejorar tu PRODUCTIVIDAD

    Este vídeo ofrece un recorrido práctico por diversos comandos de Linux esenciales para optimizar la productividad y la gestión eficiente en la terminal. El autor, El Pingüino de Mario, organiza los comandos en categorías clave:

    Búsqueda y Filtrado de Información (0:00 - 2:37): Uso de grep para localizar contenido, awk para procesar columnas, sed para sustituciones y tr para manipular caracteres.
    Gestión de Archivos y Compresión (2:38 - 4:00): Explicación de cómo comprimir (tar) y descomprimir archivos en el sistema.
    Permisos y Usuarios (7:15 - 10:20): Gestión de permisos de lectura, escritura y ejecución mediante chmod y chown.
    Monitoreo del Sistema (10:21 - 13:48): Control de recursos y procesos con herramientas como htop, top, uptime, lsof y ps aux.
    Redes y Conectividad (13:49 - 22:41): Configuración básica de SSH, uso de curl para peticiones web, sincronización de directorios con rsync, análisis de hardware (lshw) y herramientas de red como ipcalc y watch para monitoreo en tiempo real.
    Intercambio de archivos (22:42 - 24:06): Uso de la herramienta Wormhole para compartir archivos de forma sencilla a través de la red.

    📺 Canal: El Pingüino de Mario
    🔗 Video original: https://www.youtube.com/watch?v=SLK8EqwSZwM

    #Comandos #Productividad #LINUX #Archivos #Gestión #Mejores #Mejorar #Sistema #Permisos #Monitoreo #Herramientas #Recorrido #Práctico #Diversos #Esenciales
    Los Mejores COMANDOS de LINUX para Mejorar tu PRODUCTIVIDAD Este vídeo ofrece un recorrido práctico por diversos comandos de Linux esenciales para optimizar la productividad y la gestión eficiente en la terminal. El autor, El Pingüino de Mario, organiza los comandos en categorías clave: Búsqueda y Filtrado de Información (0:00 - 2:37): Uso de grep para localizar contenido, awk para procesar columnas, sed para sustituciones y tr para manipular caracteres. Gestión de Archivos y Compresión (2:38 - 4:00): Explicación de cómo comprimir (tar) y descomprimir archivos en el sistema. Permisos y Usuarios (7:15 - 10:20): Gestión de permisos de lectura, escritura y ejecución mediante chmod y chown. Monitoreo del Sistema (10:21 - 13:48): Control de recursos y procesos con herramientas como htop, top, uptime, lsof y ps aux. Redes y Conectividad (13:49 - 22:41): Configuración básica de SSH, uso de curl para peticiones web, sincronización de directorios con rsync, análisis de hardware (lshw) y herramientas de red como ipcalc y watch para monitoreo en tiempo real. Intercambio de archivos (22:42 - 24:06): Uso de la herramienta Wormhole para compartir archivos de forma sencilla a través de la red. 📺 Canal: El Pingüino de Mario 🔗 Video original: https://www.youtube.com/watch?v=SLK8EqwSZwM #Comandos #Productividad #LINUX #Archivos #Gestión #Mejores #Mejorar #Sistema #Permisos #Monitoreo #Herramientas #Recorrido #Práctico #Diversos #Esenciales
    Los Mejores COMANDOS de LINUX para Mejorar tu PRODUCTIVIDAD
    WWW.YOUTUBE.COM
    Los Mejores COMANDOS de LINUX para Mejorar tu PRODUCTIVIDAD
    Este vídeo ofrece un recorrido práctico por diversos comandos de Linux esenciales para optimizar la productividad y la gestión eficiente en la terminal. El autor, El Pingüino de Mario, organiza los comandos en categorías clave: Búsqueda y Filtrado de Información (0:00 - 2:37): Uso de grep para localizar contenido, awk para procesar columnas, sed para sustituciones y tr para manipular caracteres. Gestión de Archivos y Compresión (2:38 - 4:00): Explicación de cómo comprimir (tar) y descomprimir archivos en el sistema. Permisos y Usuarios (7:15 - 10:20): Gestión de permisos de lectura, escritura y ejecución mediante chmod y chown. Monitoreo del Sistema (10:21 - 13:48): Control de recursos y procesos con herramientas como htop, top, uptime, lsof y ps aux. Redes y Conectividad (13:49 - 22:41): Configuración básica de SSH, uso de curl para peticiones web, sincronización de directorios con rsync, análisis de hardware (lshw) y herramientas de red como ipcalc y watch para monitoreo en tiempo real. Intercambio de archivos (22:42 - 24:06): Uso de la herramienta Wormhole para compartir archivos de forma sencilla a través de la red.
    0 Comentarios 0 Acciones 11 Vistas 0 Reseñas
  • A veces encuentras bichos, a veces los bichos te encuentran a ti, por Jasmin Landry | Bug Bounty ...

    En esta charla de DEF CON 33, el cazador de recompensas (bug hunter) Jasmin "JR0ch17" Landry comparte una serie de vulnerabilidades curiosas, afortunadas y a menudo cómicas que ha encontrado a lo largo de su carrera. En lugar de centrarse en técnicas de reconocimiento complejo, el vídeo destaca cómo la persistencia, la curiosidad y el azar pueden conducir al descubrimiento de fallos de seguridad importantes (0:08-2:00).
    Secciones principales del vídeo:

    Suerte (Luck): Jasmin narra cómo el uso de técnicas de "spray and pray" (lanzar múltiples payloads y esperar resultados) le permitió descubrir fallos de Blind XSS en lugares inesperados, como la vista previa de archivos CSV en macOS o sistemas internos de gestión de quejas por correo electrónico (2:22-9:20).
    WTF (Bugs inexplicables): Describe situaciones extrañas, como ser añadido accidentalmente a una lista de distribución interna debido a un error de configuración, o el descubrimiento de una inyección de plantillas del lado del servidor (SSTI) que escaló hasta la ejecución de comandos (RCE) como usuario root en una plataforma de despliegue de WordPress (9:21-18:08).
    LOL (Bugs ridículos): Analiza casos hilarantes, como un WAF que alteraba silenciosamente las contraseñas de ligas de fantasía privadas, permitiéndole entrar sin credenciales, y una inyección de comandos en una aplicación de restablecimiento de contraseñas programada en Perl (18:09-20:15).

    📺 Canal: Bug Bounty DEFCON
    🔗 Video original: https://www.youtube.com/watch?v=jZSIzCTTznY

    #Jasmin #Veces #Bichos #Landry #Encuentras #Encuentran #Bounty #Técnicas #Descubrimiento #Inyección #Comandos #Contraseñas #Cazador #Recompensas #Jr0Ch17
    A veces encuentras bichos, a veces los bichos te encuentran a ti, por Jasmin Landry | Bug Bounty ... En esta charla de DEF CON 33, el cazador de recompensas (bug hunter) Jasmin "JR0ch17" Landry comparte una serie de vulnerabilidades curiosas, afortunadas y a menudo cómicas que ha encontrado a lo largo de su carrera. En lugar de centrarse en técnicas de reconocimiento complejo, el vídeo destaca cómo la persistencia, la curiosidad y el azar pueden conducir al descubrimiento de fallos de seguridad importantes (0:08-2:00). Secciones principales del vídeo: Suerte (Luck): Jasmin narra cómo el uso de técnicas de "spray and pray" (lanzar múltiples payloads y esperar resultados) le permitió descubrir fallos de Blind XSS en lugares inesperados, como la vista previa de archivos CSV en macOS o sistemas internos de gestión de quejas por correo electrónico (2:22-9:20). WTF (Bugs inexplicables): Describe situaciones extrañas, como ser añadido accidentalmente a una lista de distribución interna debido a un error de configuración, o el descubrimiento de una inyección de plantillas del lado del servidor (SSTI) que escaló hasta la ejecución de comandos (RCE) como usuario root en una plataforma de despliegue de WordPress (9:21-18:08). LOL (Bugs ridículos): Analiza casos hilarantes, como un WAF que alteraba silenciosamente las contraseñas de ligas de fantasía privadas, permitiéndole entrar sin credenciales, y una inyección de comandos en una aplicación de restablecimiento de contraseñas programada en Perl (18:09-20:15). 📺 Canal: Bug Bounty DEFCON 🔗 Video original: https://www.youtube.com/watch?v=jZSIzCTTznY #Jasmin #Veces #Bichos #Landry #Encuentras #Encuentran #Bounty #Técnicas #Descubrimiento #Inyección #Comandos #Contraseñas #Cazador #Recompensas #Jr0Ch17
    Sometimes You Find Bugs, Sometimes Bugs Find You by Jasmin Landry | Bug Bounty Village, DEF CON 33
    WWW.YOUTUBE.COM
    Sometimes You Find Bugs, Sometimes Bugs Find You by Jasmin Landry | Bug Bounty Village, DEF CON 33
    En esta charla de DEF CON 33, el cazador de recompensas (bug hunter) Jasmin "JR0ch17" Landry comparte una serie de vulnerabilidades curiosas, afortunadas y a menudo cómicas que ha encontrado a lo largo de su carrera. En lugar de centrarse en técnicas de reconocimiento complejo, el vídeo destaca cómo la persistencia, la curiosidad y el azar pueden conducir al descubrimiento de fallos de seguridad importantes (0:08-2:00). Secciones principales del vídeo: Suerte (Luck): Jasmin narra cómo el uso de técnicas de "spray and pray" (lanzar múltiples payloads y esperar resultados) le permitió descubrir fallos de Blind XSS en lugares inesperados, como la vista previa de archivos CSV en macOS o sistemas internos de gestión de quejas por correo electrónico (2:22-9:20). WTF (Bugs inexplicables): Describe situaciones extrañas, como ser añadido accidentalmente a una lista de distribución interna debido a un error de configuración, o el descubrimiento de una inyección de plantillas del lado del servidor (SSTI) que escaló hasta la ejecución de comandos (RCE) como usuario root en una plataforma de despliegue de WordPress (9:21-18:08). LOL (Bugs ridículos): Analiza casos hilarantes, como un WAF que alteraba silenciosamente las contraseñas de ligas de fantasía privadas, permitiéndole entrar sin credenciales, y una inyección de comandos en una aplicación de restablecimiento de contraseñas programada en Perl (18:09-20:15).
    0 Comentarios 0 Acciones 6 Vistas 0 Reseñas
  • 🚨 Junto a Jeremías Israel 🏍️ en el PodKast - EP7 🎙️

    Este vídeo presenta una entrevista de José Antonio Kast a Jeremías Israel, destacado piloto chileno de motociclismo y rally. La conversación recorre la vida de Israel, desde sus inicios infantiles en el mundo de las motos (1:14) hasta convertirse en un competidor profesional de nivel internacional en el prestigioso Rally Dakar.
    Puntos clave de la trayectoria:

    Inicios y disciplina: A los 6 años comenzó a andar en moto (1:14) y a los 8 años participó en su primera carrera oficial (8:23), desarrollando una competitividad marcada por el deseo de ganar y la resiliencia ante las caídas (9:37).
    Superación personal: A los 18 años, Jeremías enfrentó un diagnóstico de cáncer cerebral (19:05). A pesar de la gravedad del diagnóstico y las opciones médicas, decidió enfocarse en su recuperación sin abandonar su espíritu luchador, logrando volver a competir poco tiempo después del tratamiento (29:53).
    Carrera profesional: Discuten sobre las diferencias técnicas entre el motocross, el enduro y el rally (32:00), resaltando la exigencia física y mental de estas disciplinas. También relata anécdotas de compañerismo en carrera, como cuando remolcó a otro piloto en condiciones extremas en el salar de Uyuni (38:12).
    Vida personal y visión: Israel reflexiona sobre cómo su pasión por las motos ha convivido con su vida familiar y cómo ha evolucionado su visión sobre el país, abogando por un uso más responsable de las motocicletas en la movilidad urbana (45:35).

    📺 Canal: José Antonio Kast
    🔗 Video original: https://www.youtube.com/watch?v=Ul1JqCUEwcs

    #Israel #Jeremías #Carrera #Podkast #Junto #Inicios #Profesional #Personal #Diagnóstico #Visión #Rally #Vida #Años #Presenta #Entrevista
    🚨 Junto a Jeremías Israel 🏍️ en el PodKast - EP7 🎙️ Este vídeo presenta una entrevista de José Antonio Kast a Jeremías Israel, destacado piloto chileno de motociclismo y rally. La conversación recorre la vida de Israel, desde sus inicios infantiles en el mundo de las motos (1:14) hasta convertirse en un competidor profesional de nivel internacional en el prestigioso Rally Dakar. Puntos clave de la trayectoria: Inicios y disciplina: A los 6 años comenzó a andar en moto (1:14) y a los 8 años participó en su primera carrera oficial (8:23), desarrollando una competitividad marcada por el deseo de ganar y la resiliencia ante las caídas (9:37). Superación personal: A los 18 años, Jeremías enfrentó un diagnóstico de cáncer cerebral (19:05). A pesar de la gravedad del diagnóstico y las opciones médicas, decidió enfocarse en su recuperación sin abandonar su espíritu luchador, logrando volver a competir poco tiempo después del tratamiento (29:53). Carrera profesional: Discuten sobre las diferencias técnicas entre el motocross, el enduro y el rally (32:00), resaltando la exigencia física y mental de estas disciplinas. También relata anécdotas de compañerismo en carrera, como cuando remolcó a otro piloto en condiciones extremas en el salar de Uyuni (38:12). Vida personal y visión: Israel reflexiona sobre cómo su pasión por las motos ha convivido con su vida familiar y cómo ha evolucionado su visión sobre el país, abogando por un uso más responsable de las motocicletas en la movilidad urbana (45:35). 📺 Canal: José Antonio Kast 🔗 Video original: https://www.youtube.com/watch?v=Ul1JqCUEwcs #Israel #Jeremías #Carrera #Podkast #Junto #Inicios #Profesional #Personal #Diagnóstico #Visión #Rally #Vida #Años #Presenta #Entrevista
    🚨 Junto a Jeremías Israel 🏍️ en el PodKast - EP7 🎙️
    WWW.YOUTUBE.COM
    🚨 Junto a Jeremías Israel 🏍️ en el PodKast - EP7 🎙️
    Este vídeo presenta una entrevista de José Antonio Kast a Jeremías Israel, destacado piloto chileno de motociclismo y rally. La conversación recorre la vida de Israel, desde sus inicios infantiles en el mundo de las motos (1:14) hasta convertirse en un competidor profesional de nivel internacional en el prestigioso Rally Dakar. Puntos clave de la trayectoria: Inicios y disciplina: A los 6 años comenzó a andar en moto (1:14) y a los 8 años participó en su primera carrera oficial (8:23), desarrollando una competitividad marcada por el deseo de ganar y la resiliencia ante las caídas (9:37). Superación personal: A los 18 años, Jeremías enfrentó un diagnóstico de cáncer cerebral (19:05). A pesar de la gravedad del diagnóstico y las opciones médicas, decidió enfocarse en su recuperación sin abandonar su espíritu luchador, logrando volver a competir poco tiempo después del tratamiento (29:53). Carrera profesional: Discuten sobre las diferencias técnicas entre el motocross, el enduro y el rally (32:00), resaltando la exigencia física y mental de estas disciplinas. También relata anécdotas de compañerismo en carrera, como cuando remolcó a otro piloto en condiciones extremas en el salar de Uyuni (38:12). Vida personal y visión: Israel reflexiona sobre cómo su pasión por las motos ha convivido con su vida familiar y cómo ha evolucionado su visión sobre el país, abogando por un uso más responsable de las motocicletas en la movilidad urbana (45:35).
    0 Comentarios 0 Acciones 13 Vistas 0 Reseñas
  • Secure Boot: Getting to know your frenemy

    Este vídeo presenta una visión general del Secure Boot (arranque seguro) en sistemas Linux, explorando su funcionamiento técnico, su implementación en entornos empresariales y por qué se ha vuelto un requisito común en la actualidad.
    Conceptos clave tratados:

    Historia y propósito: El Secure Boot se introdujo en la especificación UEFI en 2006 para evitar que bootloaders maliciosos se ejecuten antes del sistema operativo (06:57-07:45).
    Funcionamiento interno: Utiliza firmas digitales y una base de datos en la NVRAM (DB para claves permitidas y DBX para revocadas) para validar la integridad del software antes de cargar el sistema (08:00-09:40).
    El papel del "Shim": Como la mayoría de los bootloaders de Linux no están firmados por Microsoft, se utiliza un shim firmado por ellos. Este shim contiene la clave del vendedor, permitiendo establecer una cadena de confianza para el resto del proceso de arranque (12:14-13:20).
    Gestión de claves: Se explica cómo los vendedores obtienen la firma de sus shims a través del Microsoft Hardware Program (16:26-19:22) y se advierte sobre la próxima expiración de las claves originales de Microsoft en junio de 2026 (19:24-20:01).
    Manejo de módulos de kernel: Se detallan métodos como MOK (Machine Owner Key) y DKMS (Dynamic Kernel Module Support) para manejar controladores fuera del árbol del kernel sin romper la cadena de confianza del Secure Boot (24:02-25:56).

    Tendencias actuales:
    El ponente destaca que el Secure Boot es ahora obligatorio en muchos entornos corporativos, nubes e instancias de confidential computing (35:12-36:57), consolidándose como una herramienta necesaria a pesar de las críticas sobre su complejidad y la dependencia de una única entidad certificadora (38:05-39:20).

    📺 Canal: Southern California Linux Expo
    🔗 Video original: https://www.youtube.com/watch?v=10tLGfR_n7E

    #Secure #Boot #Microsoft #Getting #Frenemy #Know #Your #Arranque #Funcionamiento #Entornos #Bootloaders #Sistema #Utiliza #Confianza #Claves
    Secure Boot: Getting to know your frenemy Este vídeo presenta una visión general del Secure Boot (arranque seguro) en sistemas Linux, explorando su funcionamiento técnico, su implementación en entornos empresariales y por qué se ha vuelto un requisito común en la actualidad. Conceptos clave tratados: Historia y propósito: El Secure Boot se introdujo en la especificación UEFI en 2006 para evitar que bootloaders maliciosos se ejecuten antes del sistema operativo (06:57-07:45). Funcionamiento interno: Utiliza firmas digitales y una base de datos en la NVRAM (DB para claves permitidas y DBX para revocadas) para validar la integridad del software antes de cargar el sistema (08:00-09:40). El papel del "Shim": Como la mayoría de los bootloaders de Linux no están firmados por Microsoft, se utiliza un shim firmado por ellos. Este shim contiene la clave del vendedor, permitiendo establecer una cadena de confianza para el resto del proceso de arranque (12:14-13:20). Gestión de claves: Se explica cómo los vendedores obtienen la firma de sus shims a través del Microsoft Hardware Program (16:26-19:22) y se advierte sobre la próxima expiración de las claves originales de Microsoft en junio de 2026 (19:24-20:01). Manejo de módulos de kernel: Se detallan métodos como MOK (Machine Owner Key) y DKMS (Dynamic Kernel Module Support) para manejar controladores fuera del árbol del kernel sin romper la cadena de confianza del Secure Boot (24:02-25:56). Tendencias actuales: El ponente destaca que el Secure Boot es ahora obligatorio en muchos entornos corporativos, nubes e instancias de confidential computing (35:12-36:57), consolidándose como una herramienta necesaria a pesar de las críticas sobre su complejidad y la dependencia de una única entidad certificadora (38:05-39:20). 📺 Canal: Southern California Linux Expo 🔗 Video original: https://www.youtube.com/watch?v=10tLGfR_n7E #Secure #Boot #Microsoft #Getting #Frenemy #Know #Your #Arranque #Funcionamiento #Entornos #Bootloaders #Sistema #Utiliza #Confianza #Claves
    Secure Boot: Getting to know your frenemy
    WWW.YOUTUBE.COM
    Secure Boot: Getting to know your frenemy
    Este vídeo presenta una visión general del Secure Boot (arranque seguro) en sistemas Linux, explorando su funcionamiento técnico, su implementación en entornos empresariales y por qué se ha vuelto un requisito común en la actualidad. Conceptos clave tratados: Historia y propósito: El Secure Boot se introdujo en la especificación UEFI en 2006 para evitar que bootloaders maliciosos se ejecuten antes del sistema operativo (06:57-07:45). Funcionamiento interno: Utiliza firmas digitales y una base de datos en la NVRAM (DB para claves permitidas y DBX para revocadas) para validar la integridad del software antes de cargar el sistema (08:00-09:40). El papel del "Shim": Como la mayoría de los bootloaders de Linux no están firmados por Microsoft, se utiliza un shim firmado por ellos. Este shim contiene la clave del vendedor, permitiendo establecer una cadena de confianza para el resto del proceso de arranque (12:14-13:20). Gestión de claves: Se explica cómo los vendedores obtienen la firma de sus shims a través del Microsoft Hardware Program (16:26-19:22) y se advierte sobre la próxima expiración de las claves originales de Microsoft en junio de 2026 (19:24-20:01). Manejo de módulos de kernel: Se detallan métodos como MOK (Machine Owner Key) y DKMS (Dynamic Kernel Module Support) para manejar controladores fuera del árbol del kernel sin romper la cadena de confianza del Secure Boot (24:02-25:56). Tendencias actuales: El ponente destaca que el Secure Boot es ahora obligatorio en muchos entornos corporativos, nubes e instancias de confidential computing (35:12-36:57), consolidándose como una herramienta necesaria a pesar de las críticas sobre su complejidad y la dependencia de una única entidad certificadora (38:05-39:20).
    0 Comentarios 0 Acciones 17 Vistas 0 Reseñas
  • Love
    1
    0 Comentarios 0 Acciones 155 Vistas 0 Reseñas
  • De WINDOWS a LINUX: Todo lo que Necesitas Saber para Empezar

    Este vídeo aborda la transición de Windows a Linux como sistema operativo principal, motivada por el fin del soporte de Windows 10 y las limitaciones de hardware para instalar Windows 11. El creador explica que, a día de hoy, el uso de Linux es accesible para usuarios sin conocimientos técnicos avanzados y no requiere necesariamente el uso de la terminal.
    Puntos clave del vídeo:

    Recomendación de distribución: El autor recomienda Zorin OS para quienes vienen de Windows debido a su interfaz intuitiva, familiar y sencilla de configurar (1:24 - 2:09).
    Instalación de software: Se destaca que la mayoría de las aplicaciones pueden instalarse a través de una "tienda de software" gráfica, similar a lo que ofrecen otros sistemas operativos. Se explican brevemente los tres métodos principales de gestión de paquetes: repositorios nativos (apt), Flatpak y Snap (9:03 - 12:46).
    Compatibilidad y alternativas: Se abordan dudas comunes sobre software de oficina y edición multimedia. Para Microsoft Office, se sugiere el uso de LibreOffice configurando la compatibilidad con formatos .docx, y para la edición de vídeo, se recomienda Kdenlive (12:46 - 15:26).
    Reflexión final: El autor concluye que Linux es una alternativa segura y funcional para usos básicos, medios e incluso avanzados, desaconsejando el uso de versiones piratas o parches forzados de Windows para evitar riesgos de ciberseguridad (15:27 - 16:50).

    📺 Canal: El Pingüino de Mario
    🔗 Video original: https://www.youtube.com/watch?v=p4pADA8JQrc

    #Windows #LINUX #Software #Necesitas #Empezar #Saber #Avanzados #Recomienda #Compatibilidad #Edición #Vídeo #Transición #Sistema #Operativo #Principal
    De WINDOWS a LINUX: Todo lo que Necesitas Saber para Empezar Este vídeo aborda la transición de Windows a Linux como sistema operativo principal, motivada por el fin del soporte de Windows 10 y las limitaciones de hardware para instalar Windows 11. El creador explica que, a día de hoy, el uso de Linux es accesible para usuarios sin conocimientos técnicos avanzados y no requiere necesariamente el uso de la terminal. Puntos clave del vídeo: Recomendación de distribución: El autor recomienda Zorin OS para quienes vienen de Windows debido a su interfaz intuitiva, familiar y sencilla de configurar (1:24 - 2:09). Instalación de software: Se destaca que la mayoría de las aplicaciones pueden instalarse a través de una "tienda de software" gráfica, similar a lo que ofrecen otros sistemas operativos. Se explican brevemente los tres métodos principales de gestión de paquetes: repositorios nativos (apt), Flatpak y Snap (9:03 - 12:46). Compatibilidad y alternativas: Se abordan dudas comunes sobre software de oficina y edición multimedia. Para Microsoft Office, se sugiere el uso de LibreOffice configurando la compatibilidad con formatos .docx, y para la edición de vídeo, se recomienda Kdenlive (12:46 - 15:26). Reflexión final: El autor concluye que Linux es una alternativa segura y funcional para usos básicos, medios e incluso avanzados, desaconsejando el uso de versiones piratas o parches forzados de Windows para evitar riesgos de ciberseguridad (15:27 - 16:50). 📺 Canal: El Pingüino de Mario 🔗 Video original: https://www.youtube.com/watch?v=p4pADA8JQrc #Windows #LINUX #Software #Necesitas #Empezar #Saber #Avanzados #Recomienda #Compatibilidad #Edición #Vídeo #Transición #Sistema #Operativo #Principal
    De WINDOWS a LINUX: Todo lo que Necesitas Saber para Empezar
    WWW.YOUTUBE.COM
    De WINDOWS a LINUX: Todo lo que Necesitas Saber para Empezar
    Este vídeo aborda la transición de Windows a Linux como sistema operativo principal, motivada por el fin del soporte de Windows 10 y las limitaciones de hardware para instalar Windows 11. El creador explica que, a día de hoy, el uso de Linux es accesible para usuarios sin conocimientos técnicos avanzados y no requiere necesariamente el uso de la terminal. Puntos clave del vídeo: Recomendación de distribución: El autor recomienda Zorin OS para quienes vienen de Windows debido a su interfaz intuitiva, familiar y sencilla de configurar (1:24 - 2:09). Instalación de software: Se destaca que la mayoría de las aplicaciones pueden instalarse a través de una "tienda de software" gráfica, similar a lo que ofrecen otros sistemas operativos. Se explican brevemente los tres métodos principales de gestión de paquetes: repositorios nativos (apt), Flatpak y Snap (9:03 - 12:46). Compatibilidad y alternativas: Se abordan dudas comunes sobre software de oficina y edición multimedia. Para Microsoft Office, se sugiere el uso de LibreOffice configurando la compatibilidad con formatos .docx, y para la edición de vídeo, se recomienda Kdenlive (12:46 - 15:26). Reflexión final: El autor concluye que Linux es una alternativa segura y funcional para usos básicos, medios e incluso avanzados, desaconsejando el uso de versiones piratas o parches forzados de Windows para evitar riesgos de ciberseguridad (15:27 - 16:50).
    0 Comentarios 0 Acciones 14 Vistas 0 Reseñas
  • Professional IVF Abu Dhabi Treatment and Support

    Dr. Ripal Modi is a trusted IVF specialist in Abu Dhabi providing advanced fertility treatments for couples struggling with infertility. Personalized IVF, ICSI, fertility evaluation, and embryo transfer procedures are carefully planned using modern reproductive technology to improve pregnancy success rates. Every treatment journey is supported with compassionate care, expert guidance, and attention to individual fertility needs. As an experienced IVF specialist in Abu Dhabi, Dr. Ripal Modi helps couples move closer to parenthood with confidence, comfort, and hope.

    https://drripalgynec.ae/service/ivf-icsi-in-abu-dhabi/
    Professional IVF Abu Dhabi Treatment and Support Dr. Ripal Modi is a trusted IVF specialist in Abu Dhabi providing advanced fertility treatments for couples struggling with infertility. Personalized IVF, ICSI, fertility evaluation, and embryo transfer procedures are carefully planned using modern reproductive technology to improve pregnancy success rates. Every treatment journey is supported with compassionate care, expert guidance, and attention to individual fertility needs. As an experienced IVF specialist in Abu Dhabi, Dr. Ripal Modi helps couples move closer to parenthood with confidence, comfort, and hope. https://drripalgynec.ae/service/ivf-icsi-in-abu-dhabi/
    Like
    1
    0 Comentarios 0 Acciones 268 Vistas 0 Reseñas
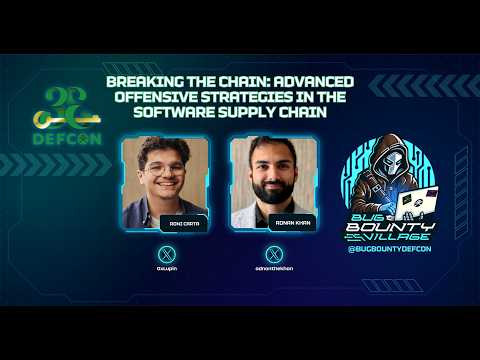
  • Rompiendo la cadena: Estrategias ofensivas avanzadas en la cadena de suministro de software | BBV...

    Esta presentación de DEF CON 33 explora estrategias ofensivas avanzadas para atacar la cadena de suministro de software, analizando riesgos en las capas de origen, compilación y distribución (1:04). Los ponentes, Roni Carta y Adnan Khan, destacan cómo la dependencia de componentes de código abierto y sistemas CI/CD crea vulnerabilidades críticas que pueden ser explotadas por atacantes.
    Puntos clave:

    Capa de origen (Source Layer): Se analizan ataques como la confusión de dependencias (dependency confusion) y la confusión npx, donde se engaña al gestor de paquetes para descargar código malicioso (7:22, 10:19). Explican cómo evadir escáneres de seguridad utilizando registros propios y reglas personalizadas (14:17).
    Capa de compilación (Build Layer): Adnan Khan detalla cómo las configuraciones incorrectas en GitHub Actions permiten la ejecución de pipelines envenenados (19:27, 21:02). Se discute el uso del envenenamiento de caché (cache poisoning) como una técnica poderosa para la escalada de privilegios y persistencia (23:15, 29:36).
    Impacto en el ecosistema: Los ponentes presentan estudios de caso reales que llevaron a importantes recompensas de Bug Bounty en empresas Fortune 500 (8:46, 13:41, 32:43), enfatizando que los ataques a la cadena de suministro ya no son teóricos, sino una amenaza activa para la integridad del software (3:07).
    Herramientas de investigación: Se presentan herramientas como Depy y Gato-X para ayudar a investigadores y desarrolladores a identificar configuraciones riesgosas en sus árboles de dependencias y flujos de trabajo (26:43, 33:58).

    📺 Canal: Bug Bounty DEFCON
    🔗 Video original: https://www.youtube.com/watch?v=M3XU-4ce2T0

    #Cadena #Suministro #Software #Estrategias #Ofensivas #Avanzadas #Rompiendo #Compilación #Ponentes #Código #Ataques #Confusión #Dependencias #Configuraciones #Presentan
    Rompiendo la cadena: Estrategias ofensivas avanzadas en la cadena de suministro de software | BBV... Esta presentación de DEF CON 33 explora estrategias ofensivas avanzadas para atacar la cadena de suministro de software, analizando riesgos en las capas de origen, compilación y distribución (1:04). Los ponentes, Roni Carta y Adnan Khan, destacan cómo la dependencia de componentes de código abierto y sistemas CI/CD crea vulnerabilidades críticas que pueden ser explotadas por atacantes. Puntos clave: Capa de origen (Source Layer): Se analizan ataques como la confusión de dependencias (dependency confusion) y la confusión npx, donde se engaña al gestor de paquetes para descargar código malicioso (7:22, 10:19). Explican cómo evadir escáneres de seguridad utilizando registros propios y reglas personalizadas (14:17). Capa de compilación (Build Layer): Adnan Khan detalla cómo las configuraciones incorrectas en GitHub Actions permiten la ejecución de pipelines envenenados (19:27, 21:02). Se discute el uso del envenenamiento de caché (cache poisoning) como una técnica poderosa para la escalada de privilegios y persistencia (23:15, 29:36). Impacto en el ecosistema: Los ponentes presentan estudios de caso reales que llevaron a importantes recompensas de Bug Bounty en empresas Fortune 500 (8:46, 13:41, 32:43), enfatizando que los ataques a la cadena de suministro ya no son teóricos, sino una amenaza activa para la integridad del software (3:07). Herramientas de investigación: Se presentan herramientas como Depy y Gato-X para ayudar a investigadores y desarrolladores a identificar configuraciones riesgosas en sus árboles de dependencias y flujos de trabajo (26:43, 33:58). 📺 Canal: Bug Bounty DEFCON 🔗 Video original: https://www.youtube.com/watch?v=M3XU-4ce2T0 #Cadena #Suministro #Software #Estrategias #Ofensivas #Avanzadas #Rompiendo #Compilación #Ponentes #Código #Ataques #Confusión #Dependencias #Configuraciones #Presentan
    Breaking the Chain: Advanced Offensive Strategies in the Software Supply Chain  | BBV, DEF CON 33
    WWW.YOUTUBE.COM
    Breaking the Chain: Advanced Offensive Strategies in the Software Supply Chain | BBV, DEF CON 33
    Esta presentación de DEF CON 33 explora estrategias ofensivas avanzadas para atacar la cadena de suministro de software, analizando riesgos en las capas de origen, compilación y distribución (1:04). Los ponentes, Roni Carta y Adnan Khan, destacan cómo la dependencia de componentes de código abierto y sistemas CI/CD crea vulnerabilidades críticas que pueden ser explotadas por atacantes. Puntos clave: Capa de origen (Source Layer): Se analizan ataques como la confusión de dependencias (dependency confusion) y la confusión npx, donde se engaña al gestor de paquetes para descargar código malicioso (7:22, 10:19). Explican cómo evadir escáneres de seguridad utilizando registros propios y reglas personalizadas (14:17). Capa de compilación (Build Layer): Adnan Khan detalla cómo las configuraciones incorrectas en GitHub Actions permiten la ejecución de pipelines envenenados (19:27, 21:02). Se discute el uso del envenenamiento de caché (cache poisoning) como una técnica poderosa para la escalada de privilegios y persistencia (23:15, 29:36). Impacto en el ecosistema: Los ponentes presentan estudios de caso reales que llevaron a importantes recompensas de Bug Bounty en empresas Fortune 500 (8:46, 13:41, 32:43), enfatizando que los ataques a la cadena de suministro ya no son teóricos, sino una amenaza activa para la integridad del software (3:07). Herramientas de investigación: Se presentan herramientas como Depy y Gato-X para ayudar a investigadores y desarrolladores a identificar configuraciones riesgosas en sus árboles de dependencias y flujos de trabajo (26:43, 33:58).
    0 Comentarios 0 Acciones 13 Vistas 0 Reseñas
Inicio Mapas 🐾 Mascotas Mercado Entrar
RedSocial.cl La red Social de Chile y el mundo https://redsocial.cl