📰 Presenta ejemplos prácticos, como el abuso de prompts en sistemas de procesamiento de documentos sanitarios, la explotación de claves API sobreescritas en herramientas de automoción y la manipulación de bots de ventas que permitían exfiltrar datos de plataformas como Salesforce o Slack (09:02 - 26:10).
🌐 🇧🇷 PT: Presenta ejemplos prácticos, como el abuso de prompts en sistemas de procesamiento de documentos sanitarios, la explotación de claves API sobreescritas en herramientas de automoción y la manipulación de bots de ventas que permitían exfiltrar datos de plataformas como Salesforce o Slack (09:02 - 26:10). | 🇫🇷 FR: Presenta ejemplos prácticos, como el abuso de prompts en sistemas de procesamiento de documentos sanitarios, la explotación de claves API sobreescritas en herramientas de automoción y la manipulación de bots de ventas que permitían exfiltrar datos de plataformas como Salesforce o Slack (09:02 - 26:10). | 🇩🇪 DE: Presenta ejemplos prácticos, como el abuso de prompts en sistemas de procesamiento de documentos sanitarios, la explotación de claves API sobreescritas en herramientas de automoción y la manipulación de bots de ventas que permitían exfiltrar datos de plataformas como Salesforce o Slack (09:02 - 26:10). | 🇮🇹 IT: Presenta ejemplos prácticos, como el abuso de prompts en sistemas de procesamiento de documentos sanitarios, la explotación de claves API sobreescritas en herramientas de automoción y la manipulación de bots de ventas que permitían exfiltrar datos de plataformas como Salesforce o Slack (09:02 - 26:10).
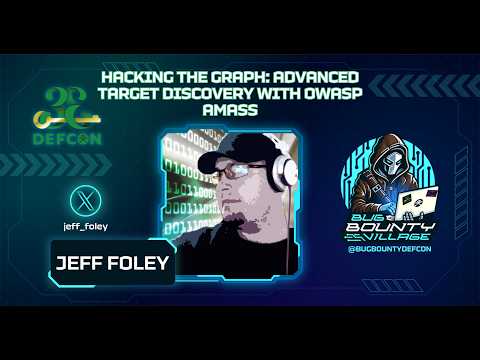
En este vídeo de DEF CON 33, el experto en seguridad Jason Haddix ofrece una clase magistral sobre cómo realizar pruebas de penetración (pentesting) en aplicaciones impulsadas por inteligencia artificial. A continuación, se detallan los puntos clave:
La falacia del primer intento: Haddix advierte que los modelos de lenguaje (LLM) son no deterministas, lo que significa que pueden ofrecer respuestas diferentes ante el mismo input. Por ello, es fundamental probar cada ataque varias veces para evitar falsos negativos (02:56).
Metodología de ataque: El ponente propone un enfoque que va más allá de atacar solo al modelo. Su metodología incluye: identificar la entrada (la superficie de ataque), atacar el ecosistema (APIs, herramientas, infraestructura), atacar los datos (como bases de datos vectoriales RAG) y realizar pruebas de integridad del negocio (04:38).
Casos de estudio reales: Presenta ejemplos prácticos, como el abuso de prompts en sistemas de procesamiento de documentos sanitarios, la explotación de claves API sobreescritas en herramientas de automoción y la manipulación de bots de ventas que permitían exfiltrar datos de plataformas como Salesforce o Slack (09:02 - 26:10).
Taxonomía de inyección de prompts: Introduce un marco inspirado en Metasploit que divide los ataques en tres primitivas: Intención (qué se busca), Técnica (cómo se manipula el modelo) y Evasión (métodos para saltarse las guardas, como el uso de emojis, pig latin o codificaciones personalizadas llamadas bijection) (30:37 - 33:45).
Defensa en profundidad: Concluye que la inyección de prompts no desaparecerá. La única defensa eficaz es aplicar una estrategia de defensa en profundidad, combinando clasificadores, guardrails y transformación de datos en todos los niveles de la arquitectura (46:38).
#Ataque #Haddix #Magistral #Jason #Prompts #Defensa #Conferencia #Village #Bounty #Realizar #Pruebas #Metodología #Herramientas #Datos #Inyección
📺 Canal: Bug Bounty DEFCON
🔗 Video original:
https://www.youtube.com/watch?v=mYQgUHVgBPU📰 Presenta ejemplos prácticos, como el abuso de prompts en sistemas de procesamiento de documentos sanitarios, la explotación de claves API sobreescritas en herramientas de automoción y la manipulación de bots de ventas que permitían exfiltrar datos de plataformas como Salesforce o Slack (09:02 - 26:10).
🌐 🇧🇷 PT: Presenta ejemplos prácticos, como el abuso de prompts en sistemas de procesamiento de documentos sanitarios, la explotación de claves API sobreescritas en herramientas de automoción y la manipulación de bots de ventas que permitían exfiltrar datos de plataformas como Salesforce o Slack (09:02 - 26:10). | 🇫🇷 FR: Presenta ejemplos prácticos, como el abuso de prompts en sistemas de procesamiento de documentos sanitarios, la explotación de claves API sobreescritas en herramientas de automoción y la manipulación de bots de ventas que permitían exfiltrar datos de plataformas como Salesforce o Slack (09:02 - 26:10). | 🇩🇪 DE: Presenta ejemplos prácticos, como el abuso de prompts en sistemas de procesamiento de documentos sanitarios, la explotación de claves API sobreescritas en herramientas de automoción y la manipulación de bots de ventas que permitían exfiltrar datos de plataformas como Salesforce o Slack (09:02 - 26:10). | 🇮🇹 IT: Presenta ejemplos prácticos, como el abuso de prompts en sistemas de procesamiento de documentos sanitarios, la explotación de claves API sobreescritas en herramientas de automoción y la manipulación de bots de ventas que permitían exfiltrar datos de plataformas como Salesforce o Slack (09:02 - 26:10).
En este vídeo de DEF CON 33, el experto en seguridad Jason Haddix ofrece una clase magistral sobre cómo realizar pruebas de penetración (pentesting) en aplicaciones impulsadas por inteligencia artificial. A continuación, se detallan los puntos clave:
La falacia del primer intento: Haddix advierte que los modelos de lenguaje (LLM) son no deterministas, lo que significa que pueden ofrecer respuestas diferentes ante el mismo input. Por ello, es fundamental probar cada ataque varias veces para evitar falsos negativos (02:56).
Metodología de ataque: El ponente propone un enfoque que va más allá de atacar solo al modelo. Su metodología incluye: identificar la entrada (la superficie de ataque), atacar el ecosistema (APIs, herramientas, infraestructura), atacar los datos (como bases de datos vectoriales RAG) y realizar pruebas de integridad del negocio (04:38).
Casos de estudio reales: Presenta ejemplos prácticos, como el abuso de prompts en sistemas de procesamiento de documentos sanitarios, la explotación de claves API sobreescritas en herramientas de automoción y la manipulación de bots de ventas que permitían exfiltrar datos de plataformas como Salesforce o Slack (09:02 - 26:10).
Taxonomía de inyección de prompts: Introduce un marco inspirado en Metasploit que divide los ataques en tres primitivas: Intención (qué se busca), Técnica (cómo se manipula el modelo) y Evasión (métodos para saltarse las guardas, como el uso de emojis, pig latin o codificaciones personalizadas llamadas bijection) (30:37 - 33:45).
Defensa en profundidad: Concluye que la inyección de prompts no desaparecerá. La única defensa eficaz es aplicar una estrategia de defensa en profundidad, combinando clasificadores, guardrails y transformación de datos en todos los niveles de la arquitectura (46:38).
#Ataque #Haddix #Magistral #Jason #Prompts #Defensa #Conferencia #Village #Bounty #Realizar #Pruebas #Metodología #Herramientas #Datos #Inyección
📺 Canal: Bug Bounty DEFCON
🔗 Video original: https://www.youtube.com/watch?v=mYQgUHVgBPU